La compétence AWS obtenue par Cato Networks porte sur les systèmes d’IA capables d’agir de manière autonome. Son offre associe identification des usages non autorisés, protection des échanges et traçabilité.
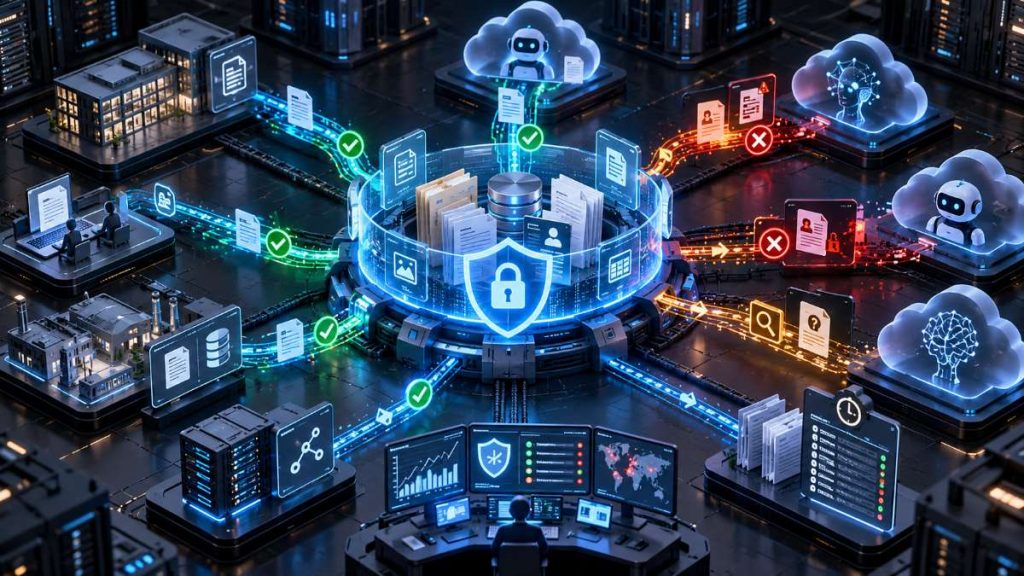
Un agent d’IA peut utiliser des outils, collaborer avec d’autres systèmes et exécuter des actions. La sécurité doit donc suivre les interactions par lesquelles il accomplit sa tâche, notamment lorsque celles-ci impliquent des données sensibles. Cato Networks a obtenu la compétence AWS consacrée à la sécurité de l’IA dans la catégorie « Agentic AI », une reconnaissance annoncée le 7 octobre 2026. Cette catégorie concerne le déploiement sécurisé de systèmes en production capables de raisonner, de planifier et d’agir de manière autonome. Pour les équipes de sécurité, l’enjeu consiste à rendre ces interactions visibles et à leur appliquer les règles de l’entreprise.
Identifier les usages et protéger les informations
Cato Networks AI Security permet aux organisations d’identifier les usages d’IA non autorisés et contribue à empêcher le partage d’informations sensibles avec ces outils. La solution analyse les échanges avec Amazon Bedrock et Amazon SageMaker dans les deux sens, afin de protéger le trafic envoyé aux services comme celui qu’ils retournent. L’identification d’un usage inconnu et la protection des données répondent à des besoins différents. La première renseigne les équipes sur les outils utilisés dans l’environnement. La seconde porte sur les informations qui circulent lors de leur utilisation. Leur association permet de relier la connaissance des usages au contrôle des échanges.
« Les entreprises qui développent leurs usages de l’IA sur AWS doivent protéger leurs données sensibles et encadrer les interactions des utilisateurs, des applications et des agents », déclare Ofir Agasi, Chief Product Officer de Cato Networks.
Conserver la trace des activités
La plateforme conserve également un historique des activités d’IA et des mesures de sécurité appliquées. Pour les applications fondées sur Bedrock, une intégration par API recueille les événements et leur applique des règles de gouvernance, sans installer de logiciel supplémentaire dans cet environnement. Cette traçabilité fournit des éléments pour examiner ce qui s’est produit et les protections mobilisées. Elle complète le contrôle en temps réel des flux, qui intervient pendant les échanges. Les équipes disposent ainsi d’informations sur l’activité observée, au-delà de la seule présence d’un outil d’IA.
Le développement des agents autonomes rapproche la protection des données du suivi de leur utilisation. Pour les RSSI, connaître les outils employés doit s’accompagner d’une capacité à contrôler les informations transmises et à examiner les interactions réalisées. C’est sur ce périmètre que Cato Networks positionne son offre de sécurité de l’IA.